Guerre hybride russe : comment les cyberattaques et les sabotages mettent l’Europe face à ses responsabilités
Cyberattaques, drones, opérations d’influence et sabotages attribués à Moscou multiplient les risques en Europe. Face à cette menace diffuse, les États renforcent leur coopération et la protection des infrastructures critiques.

La Russie est accusée de multiplier les cyberattaques, opérations d’influence, sabotages et provocations contre les pays européens qui soutiennent l’Ukraine. La France reste particulièrement exposée dans le cyberespace. L’Union européenne renforce ses capacités de défense, mais doit encore améliorer la détection, le partage de renseignements et la protection des infrastructures essentielles.
Un prompt optimisé est pré-rempli pour chaque moteur. Les résultats générés par l'IA peuvent différer du contenu original.
Un drone près d’un aéroport, une cyberattaque contre une administration, une rumeur diffusée en ligne : comment savoir si l’on assiste à un incident isolé ou à une opération destinée à déstabiliser un pays ? C’est toute la difficulté de la guerre hybride menée par la Russie en Europe.
Une menace qui ne ressemble pas à une guerre classique
La guerre hybride désigne un ensemble d’actions conduites sous le seuil du conflit armé direct. Elle peut combiner cyberattaques, espionnage, sabotage, manipulation de l’information, opérations clandestines et provocations militaires.
Depuis l’invasion de l’Ukraine par la Russie, en février 2022, les pays européens signalent une multiplication de ces opérations. Des drones ont été repérés près de frontières ou de sites sensibles. Des campagnes d’influence ont ciblé des élections. Des colis piégés ont aussi été expédiés dans plusieurs pays européens en 2024.
La France est davantage confrontée aux attaques informatiques. Le ministère de l’Europe et des Affaires étrangères a récemment attribué à la Russie des opérations d’espionnage visant des intérêts français. Parmi les cibles figurent des comptes du ministère des Armées, le réseau de l’ambassade de France à Moscou et, en 2025, un institut travaillant sur des technologies sensibles pour l’industrie de défense. La position officielle française sur les cyberattaques russes décrit une pression persistante contre les intérêts stratégiques du pays.
Pour l’instant, les autorités françaises n’ont pas signalé de survol de drones russes dans l’espace aérien national ni de sabotage majeur attribué à Moscou. Cette situation ne signifie pas que la France est épargnée. Elle est surtout exposée dans le cyberespace et dans le champ informationnel.
Le soutien à l’Ukraine au cœur de la stratégie russe
Les opérations hybrides poursuivent plusieurs objectifs. Elles peuvent collecter des renseignements, tester les défenses d’un pays ou perturber le fonctionnement d’une infrastructure. Elles cherchent aussi à peser sur les opinions publiques.
Le soutien européen à l’Ukraine constitue l’un des principaux enjeux. L’objectif supposé de Moscou consiste à convaincre les citoyens que l’aide militaire et politique à Kyiv serait trop dangereuse ou trop coûteuse.
Cette stratégie vise donc les gouvernements, mais aussi les populations. Une attaque contre un réseau informatique peut rester invisible. Ses conséquences, en revanche, peuvent toucher des services très concrets : transports, énergie, hôpitaux, administrations ou entreprises.
En France, des opérations de déstabilisation ont également été reliées à la Russie par les autorités et plusieurs enquêtes. Des inscriptions hostiles ou des mises en scène visant des lieux sensibles ont notamment cherché à attiser les tensions. Dans ces affaires, l’objectif est moins de provoquer des dégâts matériels que d’installer la peur et la méfiance.
L’affaire de Leipzig a changé l’échelle du risque
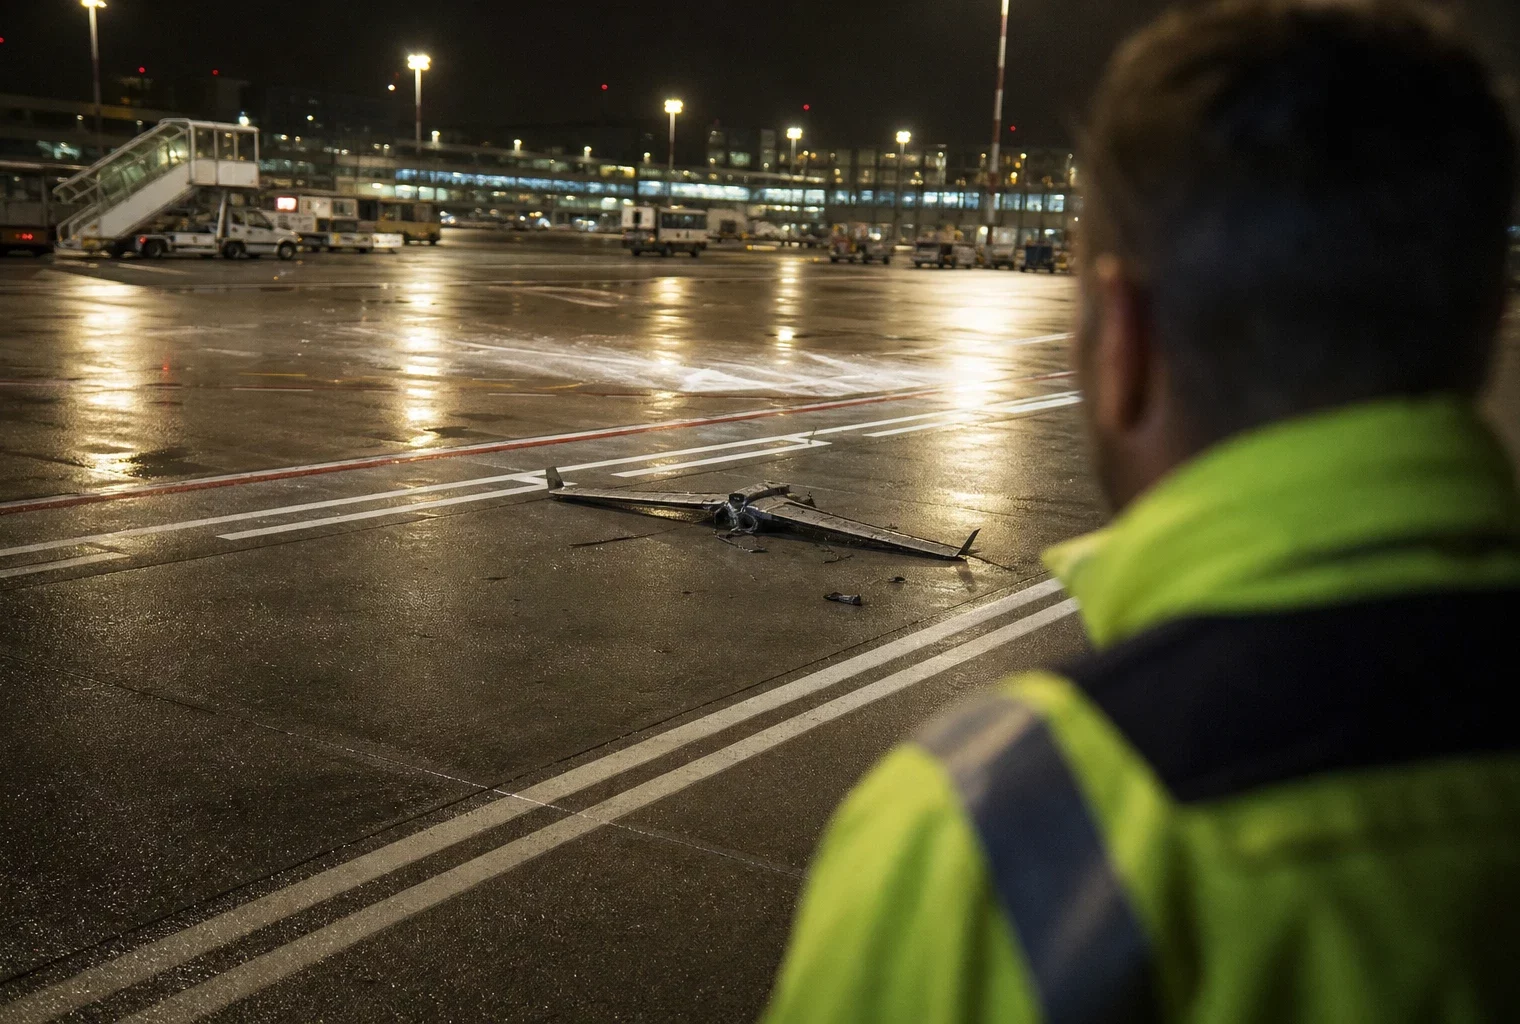
Un cap a été franchi en août avec la découverte de drones explosifs à l’aéroport de Leipzig, en Allemagne. Ces appareils auraient été destinés à viser des avions utilisés pour soutenir l’Ukraine. Berlin a ensuite attribué cette opération à la Russie.
Le scénario est particulièrement préoccupant. Une explosion sur un aéroport aurait pu provoquer des victimes et entraîner une crise politique majeure. Elle aurait aussi rendu plus difficile la distinction entre une opération clandestine et un acte de guerre.
Cette affaire a renforcé les inquiétudes de plusieurs responsables européens. Le ministre français chargé des Affaires européennes, Benjamin Haddad, a estimé qu’une telle attaque aurait pu faire basculer l’Europe dans « un tout autre monde ».
Le risque ne concerne pas uniquement les explosifs. Une cyberattaque contre un hôpital pourrait perturber les soins. Une intrusion dans un réseau ferroviaire pourrait désorganiser les déplacements. Une attaque contre un opérateur électrique pourrait priver des milliers de personnes de courant.
L’Agence nationale de la sécurité des systèmes d’information estime que les intérêts français restent fortement exposés. Son panorama de la cybermenace 2025 souligne notamment le rôle d’acteurs liés à la Russie et à la Chine dans les opérations d’espionnage et de pré-positionnement, c’est-à-dire l’installation préalable dans un réseau avant une éventuelle action. Le panorama 2025 de la cybermenace en France insiste aussi sur la vulnérabilité des infrastructures électriques.
Jusqu’où la Russie peut-elle aller ?
La question divise les spécialistes. Certains redoutent une incursion limitée sur le territoire d’un pays de l’Otan, par exemple dans les États baltes. Elle pourrait prendre la forme d’une provocation, d’une opération sous faux drapeau ou d’une campagne d’influence destinée à brouiller les responsabilités.
D’autres experts se montrent plus prudents. Ils ne voient pas de signe d’une attaque conventionnelle imminente. Cette nuance est importante. Une alerte sur une capacité russe ne constitue pas automatiquement la preuve d’une décision d’attaquer.
La Russie entretient justement cette ambiguïté. Les opérations sont souvent difficiles à attribuer rapidement. Certaines peuvent résulter d’un accident ou d’une action criminelle sans lien avec un État. Une accusation prématurée peut donc fragiliser la crédibilité des gouvernements.
À l’inverse, minimiser systématiquement les incidents comporte un autre risque. L’absence de réaction peut être interprétée comme une faiblesse. Elle peut aussi laisser les entreprises et les citoyens sans préparation face à une menace qui évolue.
La réponse doit donc reposer sur des preuves techniques, des enquêtes coordonnées et une communication précise. Il faut distinguer ce qui est établi, ce qui est probable et ce qui reste inconnu.
Une réponse européenne encore inégale
Les pays européens renforcent leurs capacités de surveillance, de cyberdéfense et d’interception des drones. L’Union européenne cherche aussi à coordonner les investissements militaires. L’instrument SAFE prévoit jusqu’à 150 milliards d’euros de prêts pour financer des achats communs dans la défense.
Le dispositif peut soutenir les systèmes antiaériens, les drones, les moyens antidrones, les capacités cyber et la protection des infrastructures critiques. Le fonctionnement de l’instrument européen SAFE prévoit en principe des acquisitions menées par plusieurs États.
Cette coopération profite d’abord aux États capables de mobiliser rapidement des budgets et des ingénieurs. Les pays plus petits peuvent gagner en protection grâce aux achats communs, mais ils restent dépendants de la coordination européenne et du partage de renseignements.
Les entreprises sont également concernées. Les grands opérateurs disposent souvent de moyens importants pour sécuriser leurs réseaux. Les petites collectivités, les hôpitaux locaux et les PME ont parfois moins de personnel et de financements pour appliquer les mêmes standards.
La question de la dissuasion reste ouverte. Condamner une opération ne suffit pas toujours à modifier le calcul de Moscou. Les Européens doivent aussi améliorer la détection, accélérer les échanges d’informations et renforcer la sécurité des installations sensibles.
Les prochaines étapes à surveiller
La France devrait continuer à préciser les menaces qui concernent ses administrations, ses entreprises stratégiques et ses infrastructures. Les autorités devront aussi expliquer les mesures prises sans alimenter une anxiété incontrôlée.
À l’échelle européenne, le déploiement concret de SAFE et la mise en œuvre des plans nationaux de défense seront déterminants. La capacité à financer rapidement des systèmes antidrones, des outils cyber et des protections pour les réseaux électriques donnera une première indication de la réponse européenne.
Il faudra enfin suivre les prochaines attributions officielles d’attaques, les éventuelles sanctions et les enquêtes sur les opérations de sabotage. Dans cette confrontation, la Russie continuera probablement de tester les réactions européennes. La question centrale sera donc moins de savoir si les pays sont ciblés que de mesurer leur capacité à détecter, prouver et empêcher ces actions.
Sur le même sujet
Carburants chers : Emmanuel Macron promet de protéger les Français, mais ses leviers restent limités
Haine en ligne, Covid et dérapage politique : pourquoi cette journée révèle une France sous tension