Un faux vote peut livrer vos conversations WhatsApp : les réflexes pour éviter l’usurpation de votre compte
Un prétendu concours de danse invite les utilisateurs à saisir leur numéro et un code : cette manipulation peut connecter l’appareil d’un fraudeur à leur compte WhatsApp. Après le cas d’un député, l’Assemblée annonce une alerte de sensibilisation.

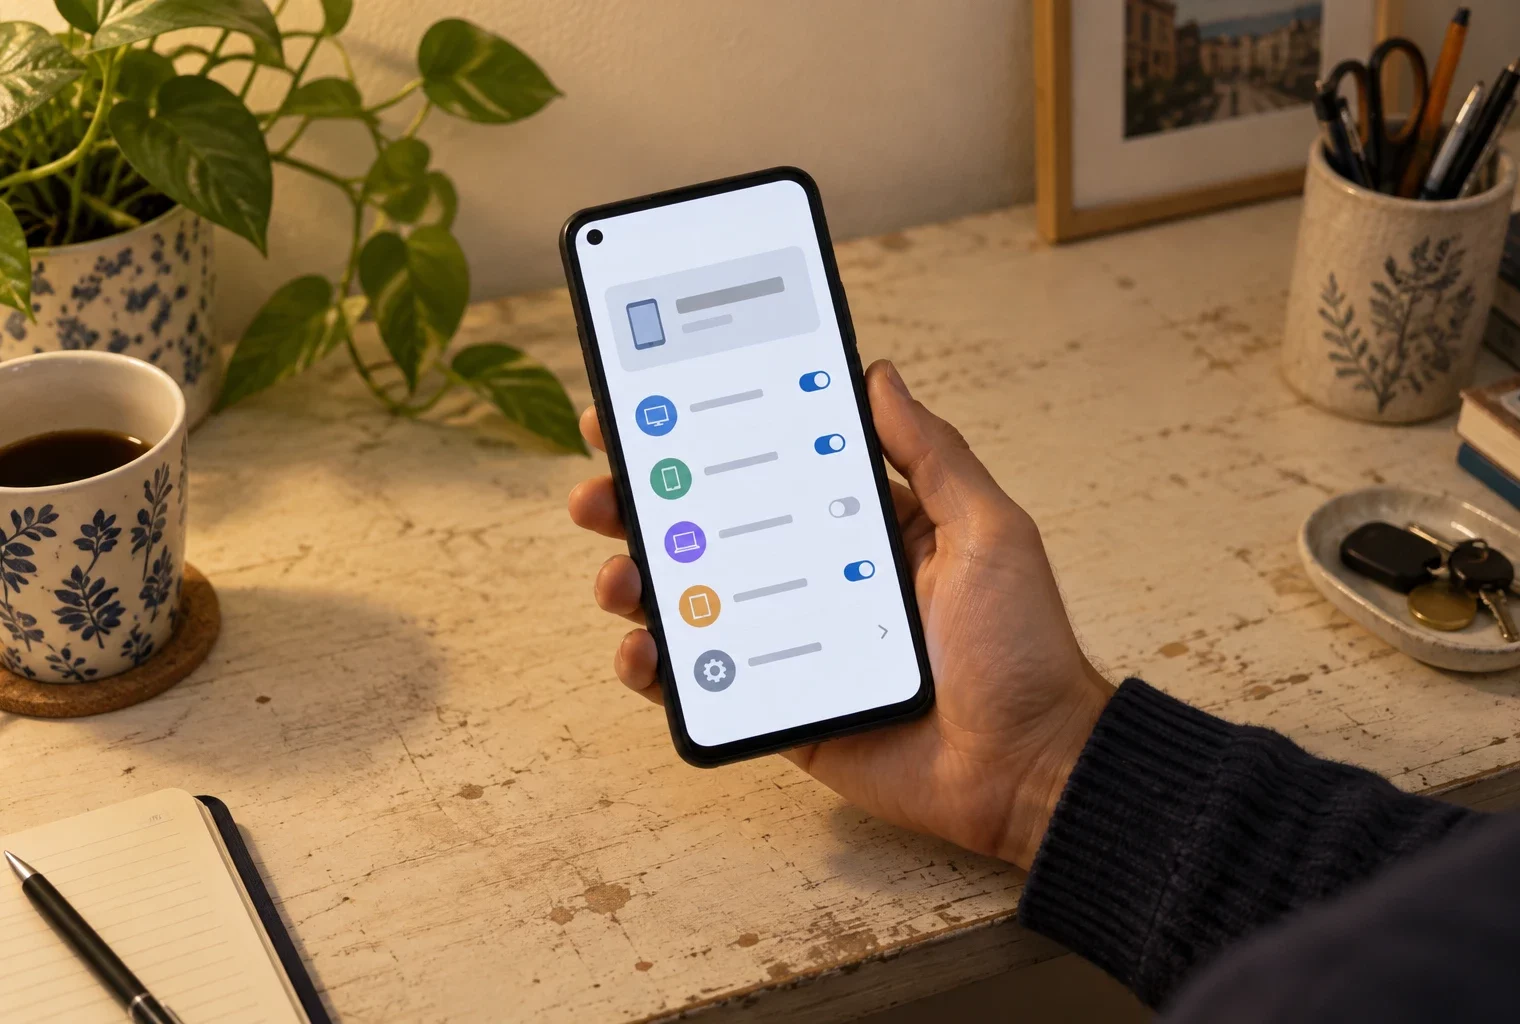
Un faux concours de danse peut inciter les utilisateurs à communiquer des informations qui autorisent un appareil frauduleux à se connecter à leur compte WhatsApp. Un député a été piégé et l’Assemblée prévoit de sensibiliser ses élus et ses personnels. Vérifier les appareils associés et activer la validation en deux étapes aide à limiter les risques.
Un prompt optimisé est pré-rempli pour chaque moteur. Les résultats générés par l'IA peuvent différer du contenu original.
Un message envoyé par un proche peut-il ouvrir vos conversations à un inconnu ? Sur WhatsApp, un faux concours de danse transforme une demande de soutien en porte d’entrée, jusque dans les échanges parlementaires.
Le piège repose sur la confiance. Un contact propose de voter pour « Eliska, la fille d’un ami ». Derrière cette histoire anodine, les fraudeurs cherchent à connecter leur propre appareil au compte du destinataire. Un député MoDem reconnaît avoir été victime de cette arnaque, qui circule dans les milieux politiques et médiatiques.
À l’Assemblée, une alerte sans bilan chiffré
Le parlementaire explique avoir reçu le message d’un contact professionnel. Il ne s’est donc pas méfié. Lorsque son application WhatsApp s’est bloquée, il a compris qu’un problème était survenu. Le service de cybersécurité de l’Assemblée est alors intervenu. « À ce stade, tout semble rentré dans l’ordre, à suivre », indique l’élu.
Un député Ensemble pour la République a également reçu cette sollicitation. Mais son ami, extérieur au monde politique, l’a rapidement averti du piratage de son compte. Cette alerte lui a permis d’éviter le piège. Les deux situations montrent comment une même chaîne peut toucher des particuliers, puis leurs relations professionnelles.
Jeudi 22 octobre 2026, en fin de matinée, l’Assemblée confirmait connaître la circulation de l’arnaque. Elle annonçait un message de sensibilisation destiné aux parlementaires et aux personnels. Elle ne disposait toutefois pas d’un décompte des députés piégés. Rien ne permet donc de mesurer l’étendue de cette compromission dans l’institution.
Un faux vote pour autoriser une vraie connexion
Cette technique porte le nom d’« appareillage fantôme », ou GhostPairing : l’association frauduleuse d’un appareil supplémentaire à une messagerie. Elle détourne une fonction utile, qui permet normalement de consulter WhatsApp sur un ordinateur. L’attaquant ne cherche pas nécessairement à voler un mot de passe. Il pousse la victime à lui accorder elle-même un accès.
Dans le scénario du concours, le lien conduit vers une fausse page de vote. Le parcours demande ensuite un numéro de téléphone et une manipulation présentée comme une vérification. En réalité, le code sert à autoriser une connexion. Le CERT-AGID, service public italien de réponse aux incidents informatiques, a décrit ce faux concours de danse sur WhatsApp dès le 6 octobre 2026.
Le blocage observé par le député n’est pas un passage obligé. Le téléphone peut continuer à fonctionner normalement pendant qu’un appareil inconnu reste connecté. Cette discrétion facilite la propagation : les fraudeurs réutilisent le compte compromis pour envoyer le même message à d’autres contacts. Le nom familier de l’expéditeur remplace alors les garanties que le faux site n’offre pas.
Le risque dépasse le compte d’un élu
Une fois connecté, l’attaquant peut lire les messages synchronisés sur son appareil, recevoir de nouveaux échanges et consulter des médias accessibles. Il peut aussi écrire au nom de la victime. En revanche, il serait excessif d’affirmer qu’il récupère automatiquement toutes les archives et toutes les photos du compte : l’accès dépend notamment des éléments synchronisés. C’est la distinction que permet la description technique du GhostPairing publiée par le CERT-In indien.
Pour un particulier, cette usurpation menace la confidentialité des conversations et expose ses proches à de nouvelles escroqueries. Pour un parlementaire, elle peut aussi atteindre des collaborateurs, d’autres élus ou des interlocuteurs professionnels. La valeur du compte tient donc autant aux informations échangées qu’à la crédibilité de son titulaire.
Le sujet dépasse cet incident. Dans une alerte du 20 mars 2026 sur les messageries instantanées, le Centre de coordination des crises cyber signalait des attaques contre des responsables politiques et administratifs. Il évoquait des risques de captation d’informations et de manipulation. Cela ne permet toutefois pas d’attribuer l’arnaque du concours à une opération d’ingérence.
La simplicité d’usage face aux exigences de sécurité
Les utilisateurs bénéficient de la connexion multiappareil pour poursuivre leurs échanges sur plusieurs écrans. Les fraudeurs exploitent précisément cette commodité. Le problème ne se résume donc pas à une imprudence individuelle : une fonction légitime devient dangereuse lorsque son autorisation se cache derrière un prétexte trompeur.
La réponse publique insiste, elle, sur la maîtrise des outils. Pour les administrations, le Centre de coordination des crises cyber préconise Tchap pour les échanges professionnels non sensibles, plutôt que les messageries grand public. Il recommande aussi une vérification par un autre canal des sollicitations douteuses. Cette approche oppose la sécurité des échanges à la facilité de rester sur l’application déjà utilisée par ses interlocuteurs.
Les moyens de réaction diffèrent également. Le député victime a pu solliciter immédiatement une équipe spécialisée. Un particulier ne dispose pas nécessairement de cet appui. Le contrôle des appareils associés reste alors central : le CERT-AGID recommande de déconnecter les sessions inconnues et d’activer la vérification en deux étapes. Cette protection supplémentaire ne remplace pas l’examen des connexions déjà autorisées.
À l’Assemblée, la prochaine étape annoncée reste l’envoi du message de sensibilisation aux élus et aux personnels. Deux points permettront ensuite d’apprécier la réponse institutionnelle : la diffusion effective de cette alerte et l’établissement éventuel d’un bilan des comptes compromis. Pour l’heure, l’institution n’a communiqué aucun nombre de victimes.
Sur le même sujet
Manifestations sans syndicat : qui décide des interdictions et que peut changer le recours devant le Conseil d’État ?
Après les violences du 17 octobre, les députés doivent éclairer les décisions de l’État sans transformer l’enquête en procès politique