Des cyberattaques sur les frigos de magasins européens exposent des failles qui peuvent faire payer les consommateurs
Des installations frigorifiques de commerces ont été dérégulées dans neuf pays européens, après une première vague en France. Les attaques soulèvent des questions de cybersécurité, de responsabilité des fabricants et de pertes alimentaires.

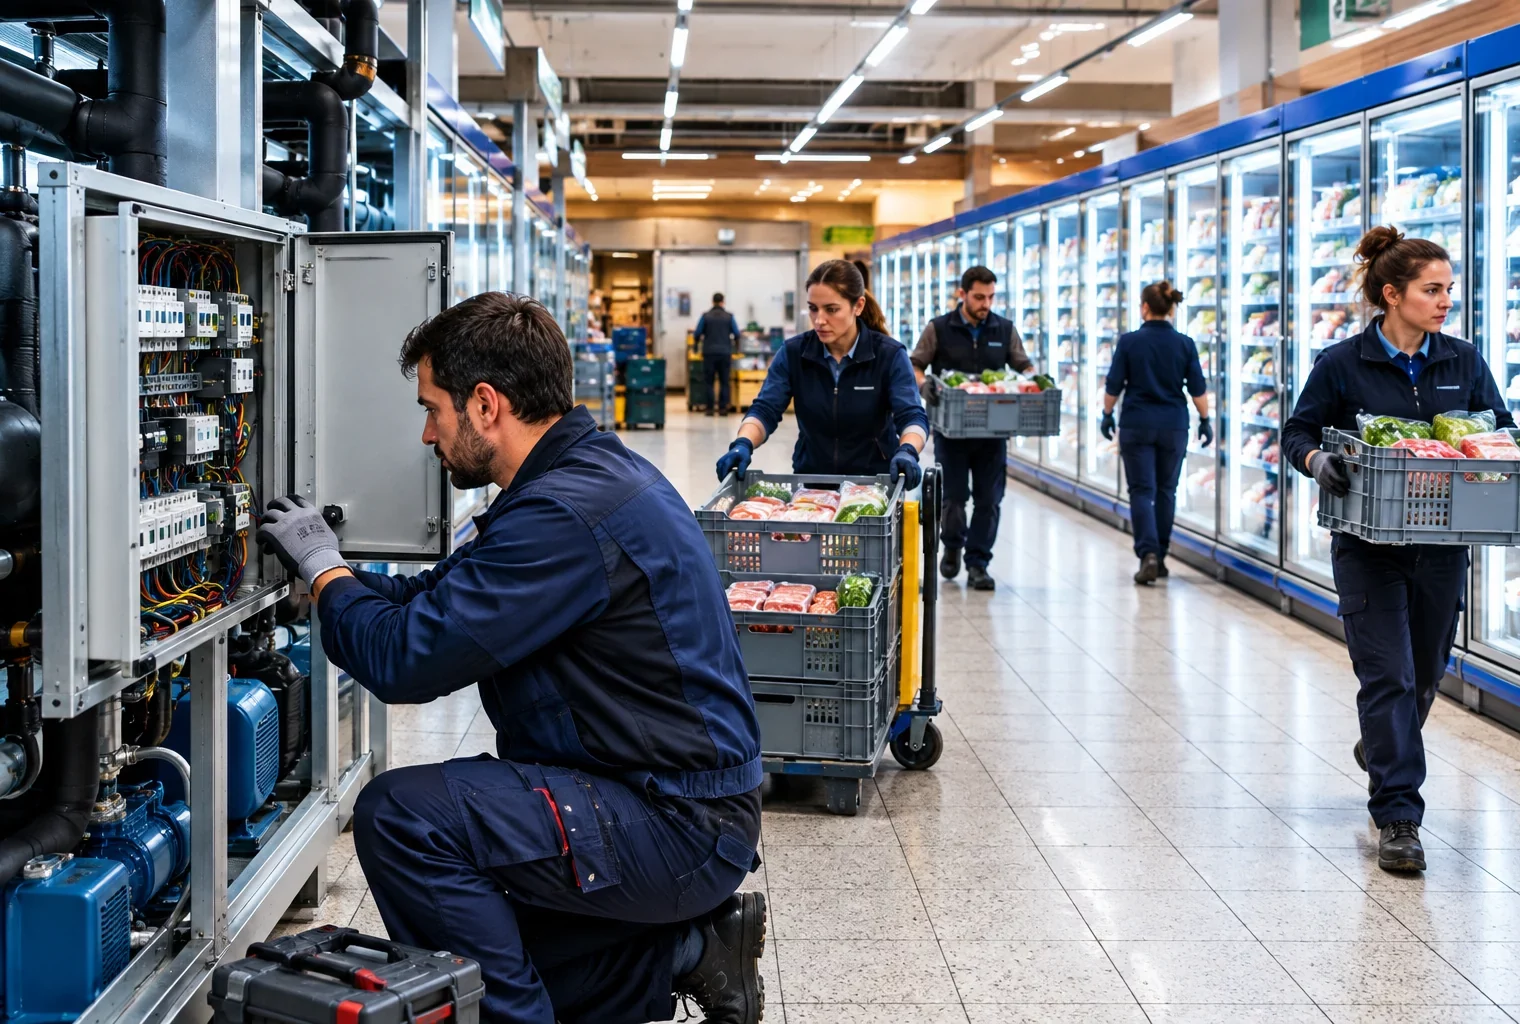
Des systèmes frigorifiques connectés ont été manipulés dans des commerces de neuf pays européens, quelques semaines après des incidents similaires en France. Des denrées ont dû être retirées ou jetées, tandis que les auteurs restent inconnus. L’affaire met en lumière les risques liés aux équipements exposés à Internet et la difficulté de répartir les responsabilités entre magasins, prestataires
Un prompt optimisé est pré-rempli pour chaque moteur. Les résultats générés par l'IA peuvent différer du contenu original.
Un réfrigérateur piraté peut suffire à vider un rayon et à envoyer des aliments à la poubelle. Les attaques contre des commerces européens posent une question concrète : qui protège les équipements dont dépend notre alimentation ?
Neuf pays touchés, après une première alerte en France
Le lundi 2 novembre 2026, des commerces de neuf pays européens ont subi des dérèglements de leurs installations frigorifiques. La Belgique, l’Estonie, la Finlande, l’Irlande, l’Italie, le Luxembourg, les Pays-Bas, le Portugal et la Suède figurent parmi les pays concernés.
Des pirates ont pris le contrôle à distance de systèmes de régulation connectés à Internet. Ils peuvent ainsi modifier les températures ou déclencher le dégivrage. En Suède et en Estonie, certaines installations ont atteint jusqu’à 50 °C. Plusieurs magasins ont dû retirer ou jeter des denrées.
En Belgique, une quinzaine de magasins Carrefour ont été touchés. Delhaize, Colruyt, Intermarché et Ikea ont également signalé des problèmes frigorifiques. Le parquet fédéral a ouvert une enquête.
Ailleurs, les bilans restent dispersés : quatre magasins Delhaize au Luxembourg, treize SuperValu en Irlande, six Coop en Suède et sept Intermarché au Portugal. En Italie, au moins quatre supermarchés Coop en Sicile et un commerce en Toscane ont subi des perturbations.
Cette vague survient trois semaines après l’attaque du 12 octobre contre près de 700 magasins en France. Toutefois, la ressemblance entre les incidents ne prouve pas une origine commune. Aucun responsable n’a été identifié et personne n’a revendiqué les piratages.
Le froid dépend aussi de la sécurité informatique
Le point sensible n’est pas seulement le réfrigérateur. C’est aussi son contrôleur : le dispositif informatique qui permet de surveiller et de régler l’installation. Son accès à distance facilite la maintenance, mais crée une porte d’entrée lorsqu’il manque des protections.
Dans une alerte sur les contrôleurs d’installations frigorifiques, publiée le 12 octobre puis actualisée le 16 octobre, le CERT-FR recense plusieurs familles d’équipements compromis. Danfoss, Copeland et Dixell figurent dans cette liste. Le problème dépasse donc un seul fournisseur.
Danfoss explique que des appareils anciens, privés de mises à jour, figuraient parmi les équipements concernés par l’attaque française. Cette explication pose la question du renouvellement du matériel. Elle ne règle cependant pas celle de la configuration des accès et du partage des responsabilités.
Les observations de Censys montrent une réduction de l’exposition en France. L’entreprise de cybersécurité recensait 1 825 interfaces Danfoss StoreView accessibles sur Internet avant les attaques d’octobre, contre 220 dans son analyse du 2 novembre. Ces interfaces ne correspondent pas nécessairement à autant de magasins, ni à des installations toutes compromises.
Commerçants, prestataires, fabricants : qui doit agir ?
Les distributeurs cherchent à préserver leurs stocks et à rouvrir leurs rayons. Les frigoristes ont besoin d’accéder aux installations pour intervenir. Les fabricants, eux, doivent gérer la sécurité des produits et leur durée de support. Ces intérêts se rejoignent sur la continuité du service, mais pas nécessairement sur le financement des adaptations.
Le cas du frigoriste belge Sabcobel illustre cette difficulté. L’entreprise indique avoir commencé à sécuriser ses installations après les incidents français. Une partie du parc n’avait pourtant pas encore reçu les adaptations nécessaires lorsque la nouvelle vague est survenue.
Face aux explications centrées sur l’ancienneté du matériel, le CERT-FR apporte un contrepoint opérationnel : une interface de gestion ne doit pas rester directement exposée sur Internet. Il préconise un accès protégé et avertit qu’une simple remise à zéro ne corrige pas une vulnérabilité persistante.
Couper une connexion n’est toutefois pas un geste sans conséquence. L’alerte française demande de vérifier les conditions d’assurance avant d’interrompre la transmission des données au frigoriste. Sécuriser suppose donc aussi de coordonner maintenance, contrats et surveillance des températures.
Les conséquences diffèrent selon les acteurs. Une grande chaîne peut organiser une réponse commune à plusieurs magasins. Pour un indépendant, la destruction d’un stock représente une charge concentrée sur un seul établissement. Cette différence rend centrale la question de l’accompagnement technique, au-delà de la seule disponibilité d’un correctif.
Pour les clients, l’effet immédiat concerne les produits retirés et les rayons indisponibles. Cela ne suffit pas à établir une pénurie générale. Le commissaire européen à l’Agriculture et à l’Alimentation, Christophe Hansen, distingue lui aussi les pertes réelles pour les entreprises d’une menace sur l’approvisionnement alimentaire européen.
Une réponse européenne, sans attribution précipitée
Le 3 novembre, la Commission européenne a annoncé avoir réuni les services concernés, dont Europol et l’Enisa, l’agence européenne pour la cybersécurité. Elle a également mobilisé EU-CyCLONe, le réseau des autorités nationales chargées de coordonner les grandes cybercrises.
L’objectif consiste à rapprocher les informations nationales et à coordonner la réponse. En revanche, l’hypothèse d’un sabotage politique reste une hypothèse. La simultanéité des perturbations ne permet pas, seule, d’accuser un État ou d’identifier un groupe.
Cette crise intervient alors que de nouvelles obligations européennes commencent à s’appliquer. Depuis le 11 septembre 2026, le règlement européen sur la cyberrésilience impose des signalements aux fabricants. Pour les vulnérabilités activement exploitées et les incidents graves concernés, il prévoit une première alerte sous 24 heures, puis une notification sous 72 heures.
L’ensemble des obligations du règlement s’appliquera le 11 décembre 2027. Le texte renforce notamment les exigences de sécurité des produits numériques et la gestion de leurs vulnérabilités. Il vise ainsi à mieux protéger les utilisateurs, tout en imposant davantage de responsabilités aux fabricants.
Dans les prochains jours, deux points permettront de mesurer la réponse : l’avancée de l’enquête belge et les mesures de sécurisation coordonnées entre pays. Il faudra notamment distinguer les installations simplement remises en service de celles dont les accès auront réellement été protégés.
Sur le même sujet
Qui choisira la prochaine présidente de la BCE, et pourquoi ce choix pèsera sur les crédits des ménages français ?
Le 1 novembre 1993 : Maastricht fait naître l’Union européenne et engage la France dans un nouveau partage de souveraineté